Aller au contenu
PersoOpen sourceOutils de développement

PolicyCraft.

Un outil npm qui transforme une règle écrite en langage naturel en politiques RLS Supabase, prêtes à relire et à appliquer.

Code source
Open source
Plateforme
Package
Stack
Supabase
Rôle
Conception & développement
01 · Le problème

Tout le monde sait qu'il faut la RLS, personne n'aime l'écrire.

Avec Supabase, la base est exposée directement au client : ce qui protège les données, c'est la Row Level Security de PostgreSQL. Une règle métier simple (« un utilisateur ne voit que les messages de ses conversations ») devient une politique SQL verbeuse, à décliner pour chaque opération. Une seule politique oubliée ou trop permissive, et les données fuient sans bruit. Sur mes projets (messagerie, e-commerce, back-offices), j'y passais beaucoup trop de temps.
02 · L'approche

Une phrase en entrée, des politiques relisibles en sortie.

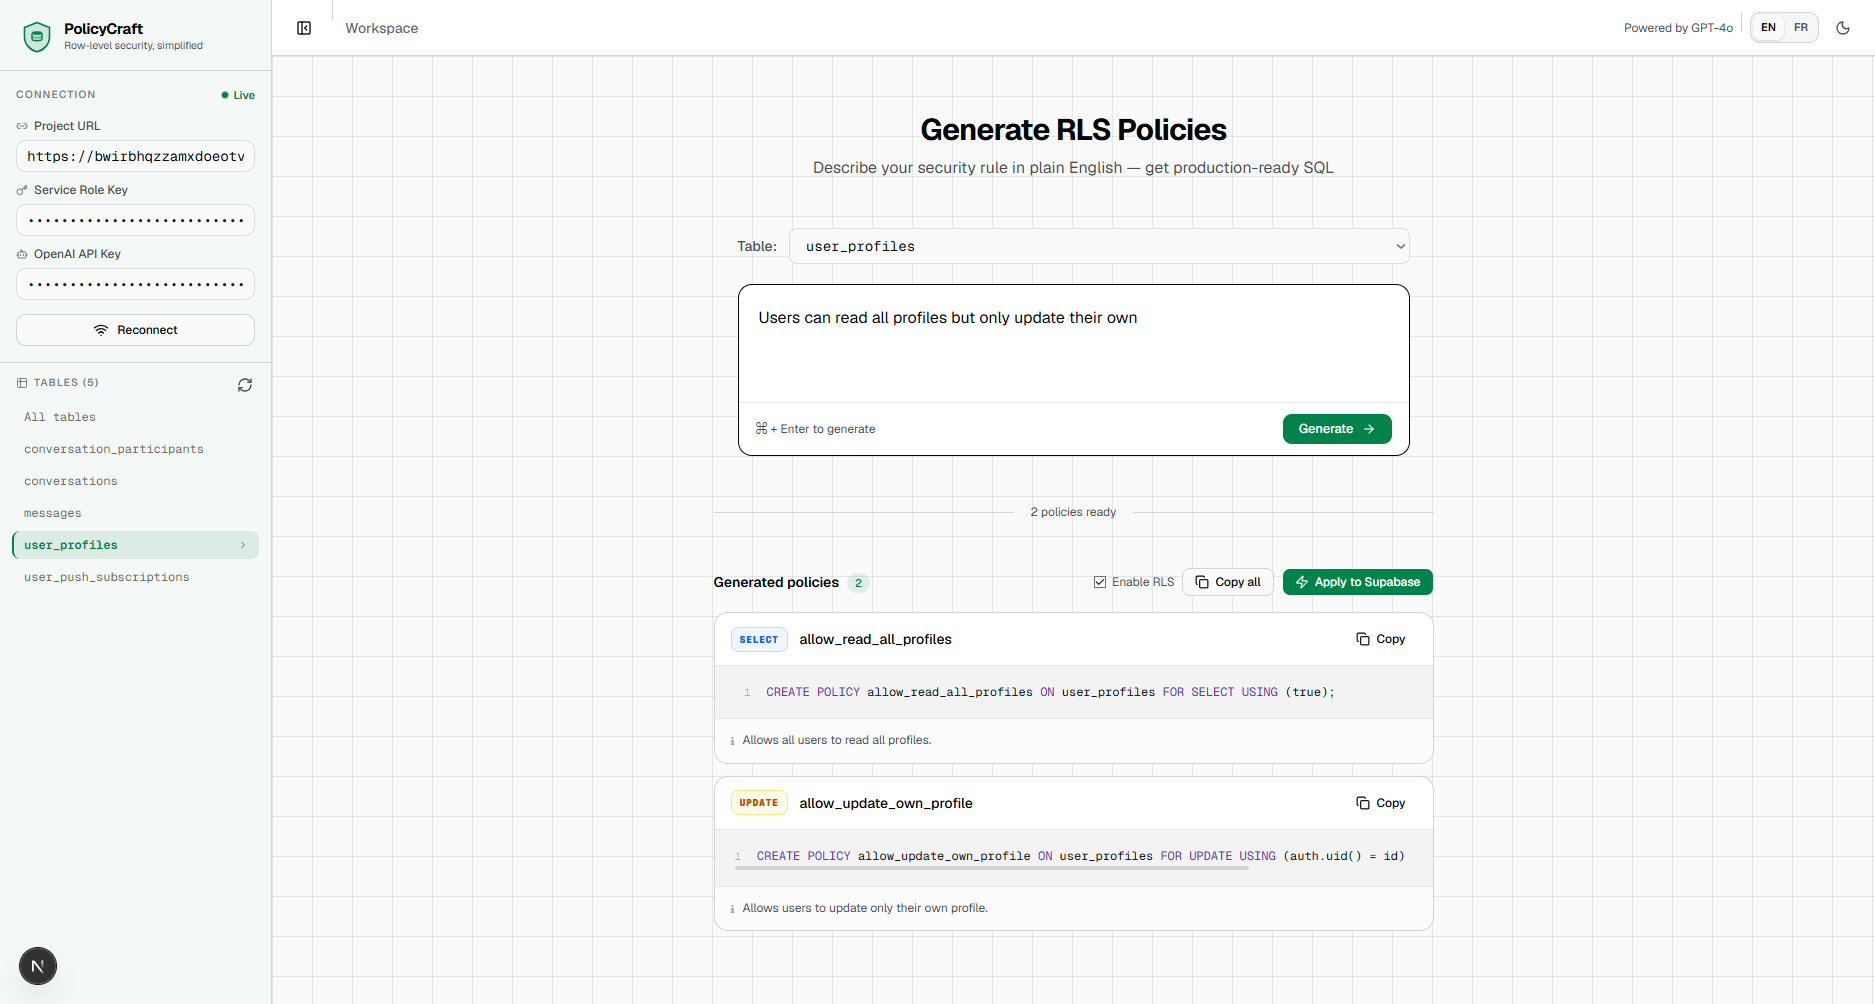
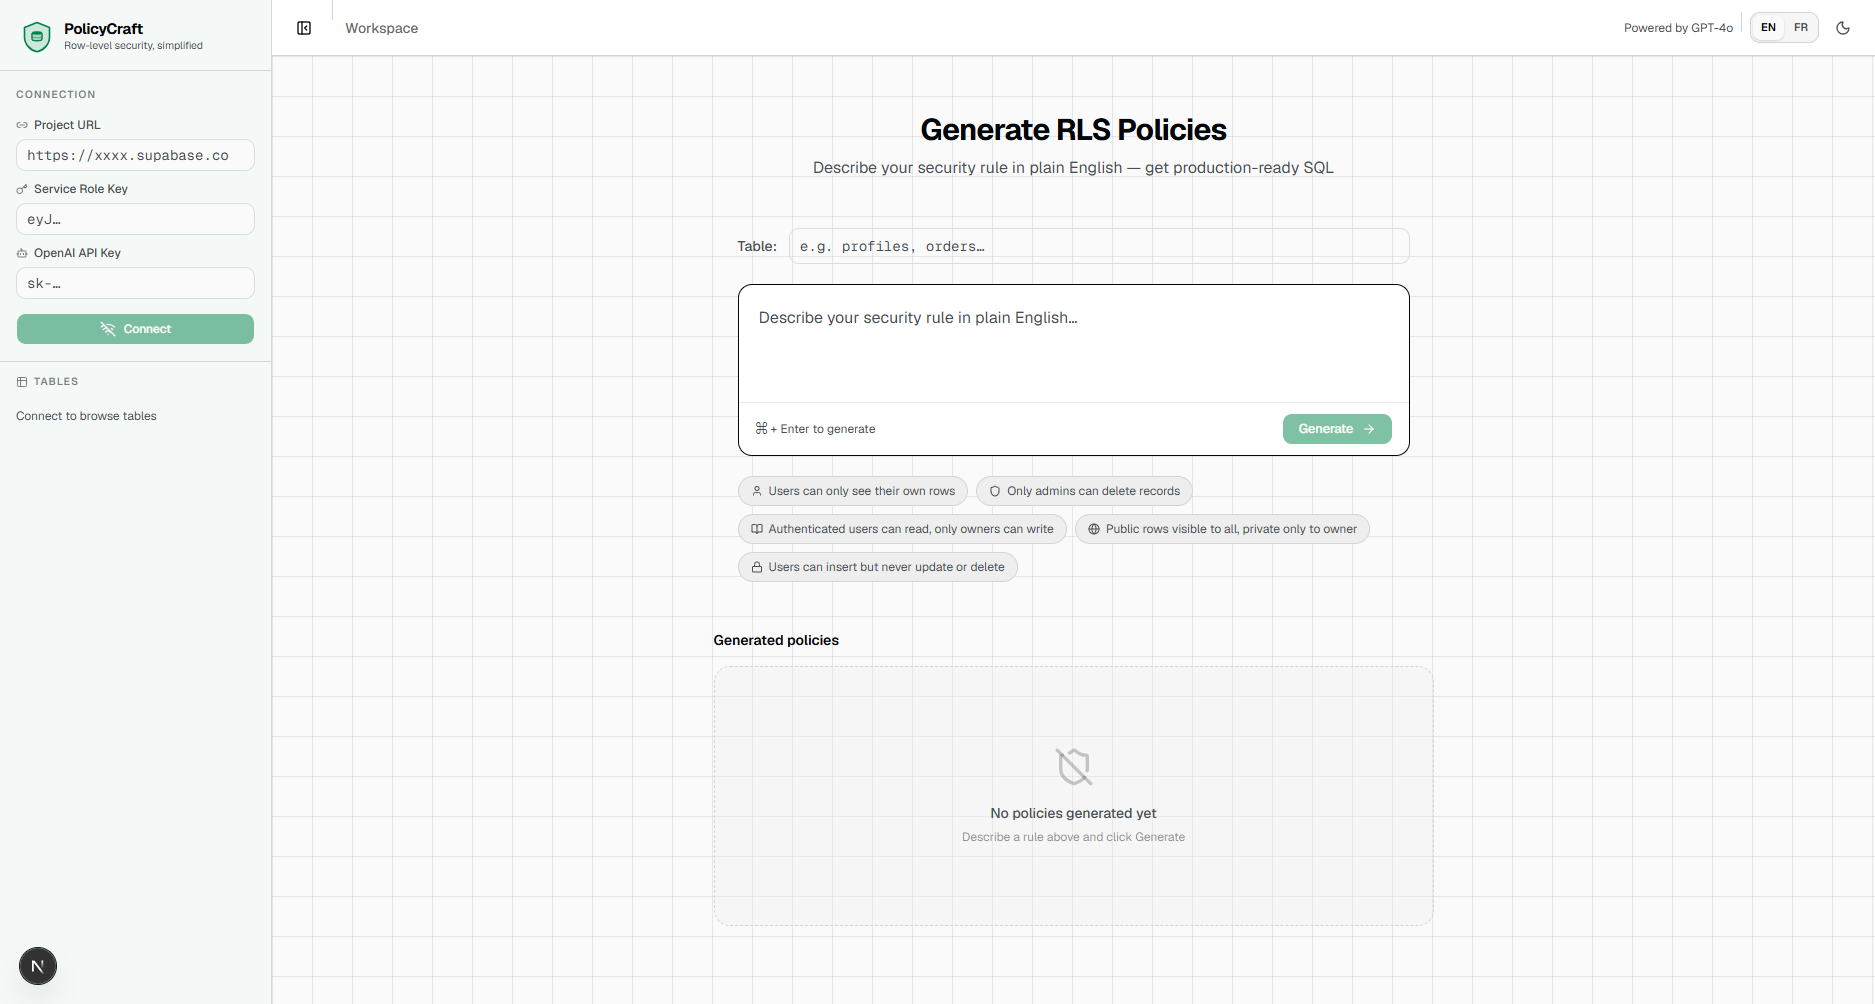
PolicyCraft se lance avec une seule commande (npx policycraft init) à la racine du projet. Il lit les identifiants du .env.local, liste les tables, puis on choisit une table et on décrit la règle en une phrase. La génération suit un prompt strict et renvoie un JSON validé : une politique CREATE POLICY par opération utile, chacune avec son explication. La CLI embarque une petite app Next.js qui tourne en local ; rien n'est appliqué sans relecture : on applique en un clic ou on copie dans sa migration.

03 · Le résultat

Publié sur npm, code ouvert sur GitHub.

Sécuriser une table revient à décrire la règle et relire le résultat, et chaque politique arrive avec une explication lisible. Le paquet est publié sur npm et le code est ouvert sur GitHub.

commande pour démarrer
1
publié sur npm
v1.0
politique appliquée sans relecture
0